11月6日,TÜV奥地利中国区董事总经理黄飞先生在第九届进博会溢出效应发布会的“检测认证服务高水平对外开放”环节,发表题为《AI合规×网络安全 TIC护航中国企业出海》的演讲。
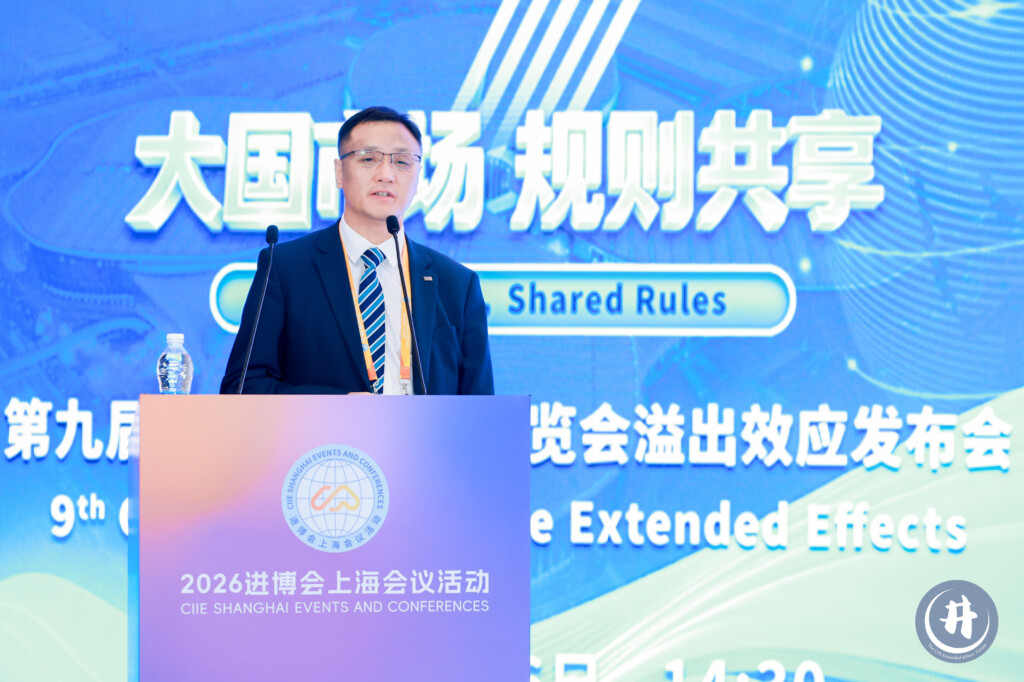
随着全球数字化进程加速,中国企业出海正面临前所未有的合规挑战。黄飞先生在报告中系统梳理欧盟网络安全与人工智能监管新规,并推出覆盖全链条的测试、检验与认证(TIC)服务方案,助力中国企业在欧盟市场实现高质量、合规化发展。
数字化时代的新安全挑战
黄飞先生指出,IT/OT融合、工业物联网、智慧城市、智能汽车与智能制造正在重塑物理世界。工业控制器、边缘云、移动终端与云存储之间的每一个连接,都可能成为黑客的攻击向量。然而,许多企业仍存在“未连接互联网”“有防火墙就安全”“黑客不懂SCADA”等认知误区。他强调,人工智能正在加速和放大网络安全威胁。网络安全的本质是覆盖产品全生命周期的系统工程,而非单一防护设备。
欧盟网络安全法规密集落地
在网络安全领域,欧盟《网络弹性法》(CRA)时间表已明确:2024年12月11日生效, 2026年9月11日强制要求漏洞上报,2027年12月11日全面实施。CRA适用于投放在欧盟市场、包含数字元素且具有远程数据处理能力的软硬件产品,要求制造商践行“安全设计、生命周期安全、基于风险、透明信息、事件报告与CE标志协调”等核心原则。报告还详细梳理了横向标准和纵向标准制定的进展。汽车领域,UN R155(网络安全管理体系CSMS)与UN R156(软件更新管理体系SUMS)已于2022年7月6日(针对于新车型)和2024年7月7日(针对于所有新生产、新注册的车辆)强制实施。
机械设备领域,欧盟机械法规将于2027年1月20日强制实施,新增网络安全要求。
欧盟AI法案:基于风险的分类监管
欧盟《人工智能法案》于2024年8月1日生效,禁止性实践自2025年2月2日起适用,通用目的AI(GPAI)合规义务自2025年8月2日起适用,高风险AI系统(附件III)自2027年12月2日起适用,附件I高风险系统自2028年8月2日起适用。法案将AI系统划分为不可接受风险、高风险、有限风险与最小风险四级,对高风险系统提出数据治理、系统设计与开发、人类监督、透明度与可解释性、记录与文档、投放市场后监控等方面具体要求。机械领域AI应用还需额外评估系统投放市场后因不断进化和自主行为产生的风险。
TIC全链条服务护航出海
针对上述监管要求,TÜV奥地利推出覆盖网络安全与AI合规的完整服务体系。网络安全方面,提供供应商评估、CE认证及WVTA、威胁分析与风险评估(TARA)、漏洞评估、渗透测试、红队/蓝队评估,以及安全开发支持、威胁建模、加固措施、安全评估、持续威胁情报与硬件木马检查等服务。AI方面,依托TRUSTED AI框架,提供ISO 42001认证、AI法案合规评估、特定领域AI流程标准、可信AI认证、性能与功能安全评估及AI网络安全评估。
“我们的使命是促进质量和安全的持续提升,”黄飞先生表示,“通过TIC服务,我们帮助中国企业在产品设计、生产、运营和维护全链条上,在安全、可靠、绿色环保、可持续发展等多维度上,满足欧盟最新法规要求,实现高质量出海。”


 证书验证
 我正在查找一个解决方案,但不知道它的名称。